Warnungen ohne klare Prioritäten
Schwachstellenmeldungen häufen sich. Unklar bleibt, welche Behebung keinen Aufschub duldet.

Die Prüfung umfasst die vereinbarten Bereiche der Anwendung und des Entwicklungsprozesses. Bei Webanwendungen orientieren wir uns an den relevanten Anforderungen des OWASP ASVS. Zu den Befunden erhalten Sie konkrete Maßnahmen und eine Begründung für ihre Priorität.
Die dokumentierten Erkenntnisse und Maßnahmenvorschläge können auch helfen, relevante technische Anforderungen des Cyber Resilience Act (CRA) und der NIS2 zu erfüllen.
Schwachstellenmeldungen häufen sich. Unklar bleibt, welche Behebung keinen Aufschub duldet.
Es ist nicht genau nachvollziehbar, wer auf Daten zugreifen kann und wie Zugangsschlüssel verwaltet werden.
Sicherheitslücken fallen erst kurz vor dem Release auf. Ihre Behebung verzögert dann bereits die Einführung.
Der Bericht nennt die geprüften Bereiche und belegt jede festgestellte Schwachstelle.
Die Reihenfolge berücksichtigt technische Risiken und geschäftliche Folgen. So ist erkennbar, welche Korrekturen dringend sind.
Entwicklung und Betrieb erhalten konkrete Aufgaben und die passenden Prüfschritte für jede Korrektur.
Können Benutzer nur auf die Daten zugreifen, die sie für ihre Aufgaben brauchen?
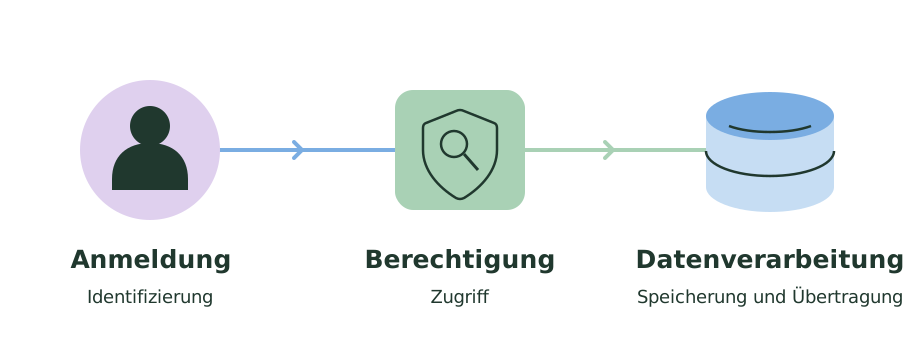
Bei jedem Schritt suchen wir nach anderen möglichen Fehlern und Folgen.
Anwendung, Zugänge, erlaubte Methoden
Abhängigkeiten, Berechtigungen, Releaseprozess
Prioritäten, Verantwortliche, Überprüfung
Diese Leistung ist eine technische Prüfung. Ein Penetrationstest erfordert eine gesonderte Vereinbarung und einen spezialisierten Partner.
Unsicher bei Berechtigungen, Datenverarbeitung oder Systemabhängigkeiten? Besprechen wir, welche Bereiche jetzt am meisten von einer Prüfung profitieren.
Das erste 30-minütige Gespräch ist unverbindlich. Den Termin vereinbaren wir per E-Mail.
Kontakt aufnehmencontact@core-systems.hu