Jelzések vannak, sorrend nincs
A sérülékenységi figyelmeztetések gyűlnek, de nem egyértelmű, melyik javítás nem halasztható.

A vizsgálat az alkalmazás és a fejlesztési folyamat egyeztetett területeire terjed ki. Webes alkalmazásoknál az OWASP ASVS vonatkozó követelményeit vesszük alapul. Minden feltárt hiányosságnál megadjuk a szükséges javítást, és indokoljuk a sorrendet.
A dokumentált megállapítások és javítási javaslatok a Cyber Resilience Act (CRA) és a NIS2 releváns műszaki követelményeinek teljesítését is segíthetik.
A sérülékenységi figyelmeztetések gyűlnek, de nem egyértelmű, melyik javítás nem halasztható.
Nem követhető pontosan, ki fér hozzá az adatokhoz, és hogyan kezelik a hozzáférési kulcsokat.
A biztonsági hiányosságok csak a kiadás előtt kerülnek elő, amikor a javítás már a bevezetést is késlelteti.
A jelentés felsorolja a vizsgált területeket, és minden feltárt hiányosságnál bemutatja az azt alátámasztó bizonyítékot.
A sorrend a műszaki kockázat mellett az üzleti következményeket is tükrözi, így látható, melyik javítás sürgős.
A fejlesztők és az üzemeltetők konkrét feladatokat kapnak, az elvégzett javítások ellenőrzéséhez szükséges lépésekkel együtt.
A felhasználó csak a feladatához szükséges adatokhoz fér hozzá?
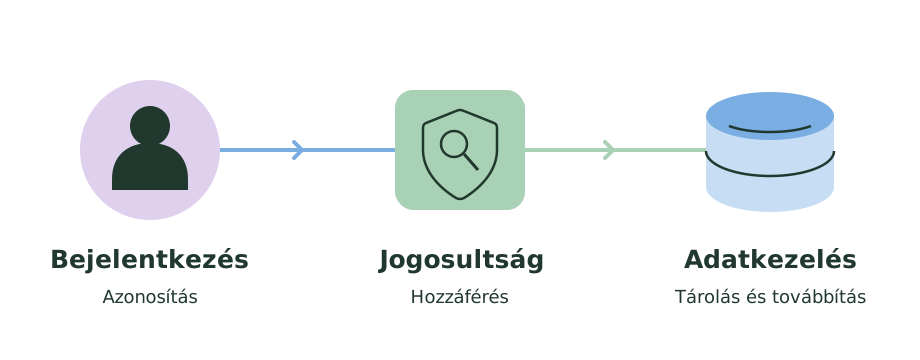
Minden lépésnél más hibalehetőséget és következményt keresünk.
Alkalmazás, hozzáférések, engedélyezett módszerek
Függőségek, jogosultságok, kiadási folyamat
Prioritások, felelősök, ellenőrzés
A szolgáltatás műszaki felülvizsgálat, a penetrációs teszthez külön megállapodás és szakmai partner szükséges.
Bizonytalan a jogosultságokban, az adatkezelésben vagy a rendszer függőségeiben? Beszéljük át, mely területek felülvizsgálata lenne most a leghasznosabb.
Az első, 30 perces beszélgetés kötelezettségmentes. Az időpontot e-mailben egyeztetjük.
Egyeztessünkcontact@core-systems.hu